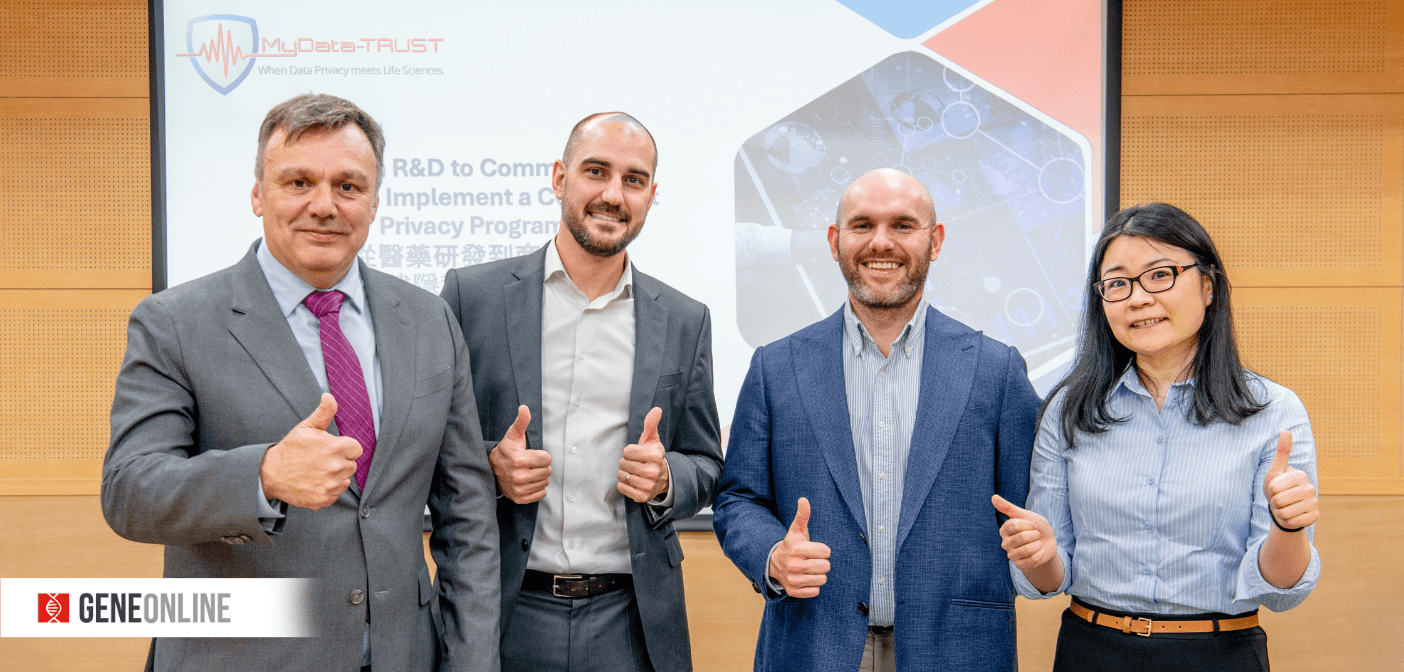
為呼應全球生醫產業對資料隱私保護與合規管理的嚴格要求,比利時顧問公司 MyData-TRUST 於 10 月 31 日假台北生技園區舉辦「生命科學領域的數據保護現場研討會」。主辦單位安排了多位分別專精於數據標準、資料保護、臨床試驗以及生命科學相關法規的專家親臨分享,從「數據隱私的重要性」、「全球隱私保護趨勢」與「隱私合規實務」三大角度切入,深入淺出講解生技製藥及醫療科技企業如何將隱私理念深度融入從產品研發到商業化的各個營運環節。
MyData-TRUST 於 2017 年創立,致力於為生命科學相關企業提供專業的數據隱私與合規解決方案,幫助客戶應對日益複雜多變的數據保護與隱私法規審查關卡。目前該公司在歐美共有七個據點,加上遍佈多國的資料保護代表(DPR),服務範圍已延伸至 50 多個國家,涵蓋包括歐盟整體在內逾 30 個司法管轄區的隱私法規。值得一提的是,此次研討會是 MyData-TRUST 歷來首次在亞洲辦理同類型活動,該公司其後亦於 11 月 6 日在中國蘇州舉辦了同名研討會。這不僅反映該公司對大中華區以至整個亞太地區市場的濃厚興趣,也顯示他們熱切期待與區內的生技製藥及醫療科技建立合作,強化業界整體的隱私保護意識。
隱私數據洩漏恐釀成嚴重後果,生醫業界加強防範實刻不容緩
研討會由 MyData-TRUST 執行長 Xavier Gobert 的專題演講揭開帷幕。他首先以互動問答的形式邀請與會者思考:「你的組織如何看待資料隱私措施?」他指出,許多生醫企業雖已符合 GCP(良好臨床規範)或 ISO 認證,但在隱私管理上仍存在「合規即安全」的誤區。隱私不僅是符合法規,更關乎企業的道德責任與長期信任的建立,任何疏忽都可能導致難以挽回的損失,輕則遭到主管機關罰款、重則恐直接損害企業聲譽與營運狀況,繼而危及公司的生存。
他接著以四起具代表性的國際資料外洩事件為例,說明忽視隱私防護的後果。首先是 2021 年法國一家實驗室的資料外洩案,因資料移轉過程中未受控管,約 50 萬名患者的個資(含姓名、病歷、基因資訊等)外洩至暗網,最終被法國資訊自由委員會(CNIL)罰款 150 萬歐元。Gobert 強調:「僅將責任歸咎於 IT 廠商無法作為抗辯理由,資料控制者與處理者均需承擔法律責任。」
第二起是 2024 年美國一家醫療設備公司遭駭客入侵,近 5,000 名病患與員工資料外洩,公司不得不為受害者提供信用監控與身份保護服務。第三起是澳洲某電子處方平台遭勒索軟體攻擊,導致高達近 1,300 萬筆國人個資外洩,導致企業破產與信任崩潰。最後,他提到新加坡保健服務集團 2018 年的駭客事件,1.5 百萬筆個資與 16 萬筆用藥紀錄遭竊,而且系統漏洞長達 14 個月未修補,導致該機關遭受破國內紀錄的罰款。Gobert 指出,這些案例都顯示出一個共通點:「企業若僅將隱私防護視為附屬議題,終將面臨信任破壞,代價恐遠超過金錢損失。」
除了歐美案例外,Gobert 特別提到亞太地區在生醫產業在數位化過程中正面臨嚴峻挑戰。他引用 2024 年一份調查報告指出,醫療產業是該地區「網絡攻擊帶來傷害最大的領域(the costliest sector for cyberattacks)」。他提醒與會者:「儘管亞洲的罰則金額尚不及歐盟 GDPR,但信任損失、業務中斷與品牌影響的成本同樣巨大。」再者,一旦病人醫療數據落入不法之徒手中,不僅可能造成經濟損失,甚至有危及國家安全的風險。有鑑於此,隱私合規不該只是法規義務,而應是企業策略的一環。他呼籲生技醫療企業建立跨領域的資料隱私團隊,採用經驗豐富的顧問、科學化的管理流程與合適的工具,並將隱私保護內化為組織文化的一部分。

專家剖析全球法規演變趨勢,隱私保護正重塑生技醫療創新格局
MyData-TRUST 倫敦分公司主任 Edward Sheehan(善愛德)在其演講中強調,當前的隱私規範已不再是「合規成本」,而是能決定資料能否安全共享、研究能否順利推進,以及企業能否取得患者與社會信任的基礎。他表示目前全球各國的資料保護法(像是歐盟 GDPR、英國版 GDPR、中國的《個人信息保護法》、台灣的《個人資料保護法》等)雖然細節各有不同,但整體方向都越來越重視「保障個人權利」與「以風險為中心的監管」。他指出,特別是涉及醫療健康、基因數據、生物特徵等敏感資料時,各國的規範都更加嚴格。真正的難題在於,不同國家對資料的定義與分類並不一致——同一筆資料,在某個國家可能被視為極度敏感的個資,在另一個國家卻能合法用於研究。這意味著企業在跨國研發或合作時,不能只參照單一法規,而要針對各地法律逐一分析、審慎評估風險。
另一重點議題是「資料去識別化」的界線。善愛德說明,「假名化(pseudonymisation)」和「匿名化(anonymisation)」兩者看似相近,但意義不同。前者只是把個人識別資訊換成代碼,仍有機會被對照回原始身分;後者則是讓資料完全無法再連結到任何個人。然而在歐盟與英國的規範下,要做到真正不可逆的匿名化幾近不可能,尤其臨床與基因資料本身資訊量龐大,只要與其他資料比對,就有被重新識別的風險。因此業界在處理去識別資料時,應評估三項風險指標:「單一化」(是否可單獨識別某人)、「連結性」(是否能與其他資料比對)與「推論性」(是否能推測出個人特徵)。他建議企業應同時採取技術手段(例如加密、把識別代碼與資料分開保存)以及法律與合約上的防護措施,才能在降低風險的同時維持資料的研究與商業應用價值。
在技術與治理層面,善愛德介紹了幾項正在改變資料共享模式的新趨勢,例如英國 NHS 的「安全資料環境(Secure Data Environments)」、歐盟的「健康資料空間(European Health Data Space)」、以及「聯邦式健康資料(Federated Health Data)」與「合成資料(Synthetic Data)」。這些方法強調「資料不外流、演算法移動」,在受控環境中完成分析,能有效降低外洩與被濫用的風險,同時促進跨機構、跨國界的研究合作。他建議企業可逐步採用這些架構,並建立嚴謹的存取權限、稽核紀錄與技術隔離機制,確保資料安全與透明。
在企業策略層面,善愛德提出五大重點:第一,把隱私當作企業的長期資產,從研發設計階段就導入「預設隱私保護(Privacy by Design)」;第二,採用風險導向的治理方式,定期進行資料保護影響評估(DPIA)與供應商審核;第三,整合假名化、加密、安全環境與合成資料等技術,兼顧資料利用與保護;第四,確保與受試者及公眾的溝通透明,建立信任;第五,建立跨部門合作機制,讓法務、資安、臨床與資料團隊協同運作,才能在全球法規快速變動的環境中維持靈活與韌性。
從研發到商業化,按部就班打造隱私合規體系
在生命科學產業中,資料早已成為關鍵資產,從臨床試驗、病患追蹤到藥品商業化,企業每天都在處理大量敏感資訊。MyData-TRUST 客戶資料保護專員姚小蘭以「從研發到商業化:如何構建隱私合規體系?」為題,分享一套實務導向的隱私合規藍圖,強調「隱私不僅是法遵義務,而是企業信任與永續營運的根基」。
姚小蘭將隱私合規體系的建立拆解為一系列核心步驟。企業首先應完整掌握資料的種類、來源、用途與流向,建立資料地圖(Data Mapping),包括臨床試驗資料、病人與員工個資、財務資訊、影像等。明確區分「資料控管者(Data controller)」與「資料處理者(Data processor)」的角色,是合規治理的起點。下一步企業應當依據其基地所在的國家或地區、目標市場、業務範圍與資料處理類型辨識適用的法規框架。特別是涉及健康或基因資料等「高敏感類別」,必須採取更嚴格的保護措施,並留意資料是否會跨境傳輸。
接下來是建立治理架構。姚小蘭建議企業可參考歐盟《通用數據保障條例》(GDPR)的條款,任命資料保護長(DPO)及資料保護代表(DPR),制定標準作業程序、建置完整的「處理活動紀錄(ROPA)」、進行「資料保護影響評估(DPIA)」、並與合作夥伴或廠商(例如臨床研究機構、實驗室、雲端服務供應商等)簽訂「資料處理協議(DPA)」,釐清每個環節的責任歸屬。此外,在處理個人資料或進行跨境傳輸時,企業應在技術及組織內部兩方面入手,強化防護措施。她提到,臨床研究中常使用假名化方式保護病人個資,但仍須防止重識別風險。她建議結合 ISO27001、NIST 或 SOC2 等國際資安標準,與 IT 團隊協作設計監控、備份與異常應對機制,並制訂清晰的內部個資處理政策,確保資料安全傳輸。
對於病患權利與事故應變,姚小蘭提醒企業應建立妥善流程,從而快速回應資料主體(Data subject,包括病人、服務使用者、企業僱員等)的請求(如資訊揭露、存取、更正、刪除等),並準備資安事件通報與補救機制(例如歐盟 GDPR 要求受影響單位 72 小時通報監管機關,另外中國《個人信息保護法》對通報時限亦有嚴格要求)。她特別提醒,事件紀錄與補救措施必須完整明確,且可供審查,因為監管焦點已從「是否通報」轉向「如何主動緩解風險、保障資料主體的權益」。
姚小蘭在演講中也重申「Privacy by Design」的重要性,並指出不少中小企業在這方面往往做得不夠完整。她強調,這套原則應貫穿產品研發流程的所有階段,從臨床試驗設計、資料收集表單的內容、雲端平台架構,到藥品上市後的行銷分析,每一個環節都應當顧及隱私保護,例如遵循最小化收集原則(Data Minimization,意即只收集、儲存和處理為達成特定明確目的所需的最少個人資料)、設定分層存取權限以確保只有授權人員能接觸敏感資料、建置加密的雲端平台與內部伺服器、在行銷分析中採用匿名化或假名化資料等等。若企業將隱私保護視為產品完成後才作「事後補強」的環節,一旦發生資安事故,往往就要承擔龐大的修正成本與信任損失。
姚小蘭總結道:「隱私保護不應是創新的絆腳石,而是讓創新能獲取市場信任的基石。」她呼籲生醫企業把隱私合規視為長期策略,並將之融入到制度設計及日常運作之中,打造「隱私文化(Privacy culture)」。企業應持續進行內部稽核與員工教育訓練,建立 KPI 追蹤,例如 DPIA 完成率、供應商合規率等,以確保制度能落實並持續改善。

隱私項目外包衍生多元效益,MyData-TRUST 致力拓展亞洲市場
MyData-TRUST 創辦人暨商務長 Gautier Sobczak 於總結時提到,面對科技日新月異、全球隱私法規要求不斷演變的挑戰,生醫企業(尤其是中小型公司)若要強化數據保護,落實 Privacy by Design 的理念,可以考慮將隱私服務外包。這樣不僅有助企業專注其核心業務、節省時間並降低成本投入,也能透過具全球隱私合規經驗的外部專家的全面支援,對內提升員工隱私意識並堵塞資料處理流程上的漏洞,對外則更有效掌握不同司法管轄區的隱私法規要求,多管齊下降低發生資安事件的風險,避免遭受監管機關處罰甚至危及信譽。
基因線上非常榮幸邀請到 Xavier Gobert 執行長及 Gautier Sobczak 商務長於當日研討會後接受獨家訪問。此次活動可謂 MyData-TRUST 跨足大中華以至亞太地區市場的第一步,二人不約而同指出,公司進軍亞洲並非單純的市場擴張,而是為了分散地緣政治風險,並把握亞太地區生醫產業與新藥臨床試驗高速成長的商機。他們也強調推動隱私合規不只是法遵問題,而是臨床研究成果能否被全球市場接受的基礎。換句話說,不論試驗在哪個國家進行,遵守嚴格的資料保護標準已是企業參與全球合作的基本門檻。
面對創新技術(如 AI 輔助藥物研發、基因組數據分析、去中心化臨床試驗等)帶來的複雜性,Xavier Gobert 執行長強調必須在「創新」與「風險」之間取得平衡。無疑,科技能提升研發效率、帶來更多創新洞見,但也無可避免會衍生潛在的隱私挑戰。所以企業在導入新技術時,應當恪守資料保護的基本原則——只蒐集必要的資料、清楚告知使用目的(知情同意)、限制資料用途,並落實嚴格的存取與安全管理。他也再次提醒,生醫企業應當在成立初期或研發專案一開始就做好隱私保護的規劃,發生事故後才亡羊補牢絕非上策。
Gautier Sobczak 商務長特別看好台灣的優勢。他指出台灣擁有扎實的科技基礎、熟悉國際標準的專業人才,以及具備研究深度的高等學府,這些條件讓台灣成為推動臨床試驗創新與產學研醫合作的理想環境。展望未來,MyData-TRUST 將在台灣以至整個大中華地區推動更多教育訓練與專業顧問服務,協助區內的生技醫療業者在追求創新時,同步建立廣受國際信任的隱私合規體系,從而在全球臨床與研發供應鏈中取得長期競爭優勢。
參考資料:
1. https://gdpr-info.eu/
2. https://www.edpb.europa.eu/news/national-news/2022/health-data-breach-dedalus-biologie-fined-15-million-euros_en
3. https://www.straitstimes.com/singapore/personal-info-of-15m-singhealth-patients-including-pm-lee-stolen-in-singapores-most
4. https://personalinformationprotectionlaw.com/
5. https://law.moj.gov.tw/LawClass/LawAll.aspx?pcode=I0050021
6. https://gdpr-text.com/zh/read/article-24/
7. https://gdpr-text.com/zh/read/article-28/
8. https://gdpr-text.com/zh/read/article-37/
9. https://gdpr-text.com/zh/read/article-30/
10. https://gdpr-text.com/zh/read/article-35/